Bei der Bare-Metal-Programmierung (englisch: bare metal programming) läuft Software direkt auf dem Prozessor und spricht die Hardware selbst an – ohne Windows, Linux oder ein anderes Betriebssystem dazwischen. Sie begegnet Ihnen in Sensoren, Wearables, Bootloadern und Firmware. In diesem Leitfaden erfahren Sie, was Bare Metal genau bedeutet, wie der Code auf der Hardware ausgeführt wird, worin der Unterschied zur klassischen Programmierung liegt und wie Sie Schritt für Schritt einsteigen, etwa indem Sie einen Mikrocontroller programmieren.
Kurz erklärt: Bare-Metal-Code startet direkt nach dem Reset, steuert Peripherie über Hardware-Register und übernimmt Aufgaben, die sonst das Betriebssystem erledigt: Speicherverwaltung, Timing und Treiber. Die meisten Projekte werden heute in Embedded C geschrieben, Assembler kommt nur an wenigen Stellen zum Einsatz.
Was ist Bare Metal? Die Grundlagen
Bei der Bare-Metal-Programmierung verwaltet kein Betriebssystem Speicher, Prozesse oder Treiber. Ihr Programm steuert den Prozessor und seine Peripherie selbst – über Register und Memory-Mapped I/O.
Bei normalen Desktop-Anwendungen läuft Ihr Code dagegen auf einer Schicht über der Hardware. Soll Ihre App ein Fenster zeichnen, eine Datei schreiben oder sich mit einem Netzwerkdienst verbinden, erledigt das Betriebssystem die eigentliche Arbeit. Es verwaltet Dateien, lädt Treiber, entscheidet, wie sich Programme den Rechner teilen, und bestimmt, wann Ihr Prozess an der Reihe ist.
Beim Bare-Metal-Ansatz fehlt diese Schicht. Ihr Code kümmert sich nur um das, was die Maschine gerade braucht: eine LED, einen Temperatursensor, einen Takt oder eine serielle Schnittstelle. In größeren Projekten richtet er auch Grafik ein, verarbeitet Eingaben, plant Aufgaben oder lädt ein Programm der zweiten Stufe. Im Hintergrund gibt es keinen Desktop, keinen Prozessmanager und keinen Systemdienst, der Entscheidungen für Sie trifft.
Diese Direktheit lohnt sich, wenn es auf exaktes Timing, geringen Stromverbrauch, kompakten Code oder volle Kontrolle ankommt. Der Mikrocontroller in Ihrer Waschmaschine braucht keinen Fenstermanager. Er muss Eingaben lesen, einen Motor sicher ansteuern und zur richtigen Zeit reagieren. Auch Bootloader erledigen nur wenige Aufgaben: Sie bereiten den Rechner vor und übergeben die Kontrolle an die nächste Software.
Was „Bare Metal“ wörtlich bedeutet
Der Begriff ist eine Metapher. „Metal“ steht für Prozessor, Speicher, Pins und die angeschlossene Elektronik. „Bare“ heißt, dass zwischen Ihrem kompilierten Programm und dieser Hardware kein Betriebssystem liegt. Ihr Projekt kann trotzdem Firmware, ein Boot-ROM, eine Hardware-Abstraktionsbibliothek oder ein RTOS nutzen. Entscheidend ist: Kein vollwertiges Betriebssystem übernimmt die Steuerung.
Dieser Unterschied ist wichtig. Klassische Entwicklung ist nicht automatisch besser, schneller oder sicherer als Bare Metal – es sind schlicht andere Kompromisse. Sie gewinnen Kontrolle und ein klareres Timing, übernehmen aber Aufgaben, die sonst das Betriebssystem erledigt. Ein falscher Wert in einem Register kann Daten beschädigen, eine Peripherie lahmlegen oder den Prozessor einfrieren. Lesen Sie auf dieser Ebene sorgfältig, testen Sie schrittweise und dokumentieren Sie Ihre Arbeit.
Bare Metal heißt nicht automatisch Assembler
Viele Einsteiger glauben, Bare-Metal-Programmierung bedeute, alles in Assembler zu schreiben. Assembler ist an bestimmten Stellen weiterhin unverzichtbar – etwa beim Reset- und Startup-Code, bei Interrupt-Vektoren und beim Taskwechsel. Den Großteil der Arbeit erledigen Entwickler heute aber in C, denn C erlaubt direkten Zugriff auf Speicher und Binärlayout und bleibt auch in größeren Projekten überschaubar.
In strukturierteren Embedded-Projekten kommt auch C++ zum Einsatz, wobei Sie bei Laufzeitfunktionen wie dynamischer Speicherverwaltung und Exceptions vorsichtig sein sollten. Zunehmend interessant ist Rust, weil seine Ownership-Regeln bestimmte Speicherfehler schon vor dem Flashen erkennen. „Bare Metal“ beschreibt also, wo die Software läuft und wie sie die Hardware erreicht – nicht, in welcher Sprache sie geschrieben ist.
Klassische Programmierung vs. Bare Metal: der praktische Unterschied
Am deutlichsten wird der Unterschied, wenn man die Softwareschichten betrachtet. Bei einer normalen Anwendung nutzen Sie die Dienste des Betriebssystems. Bei der Bare-Metal-Entwicklung ersetzen Sie diese Dienste durch eigenen Code, eine schlanke Bibliothek – oder lassen sie ganz weg.
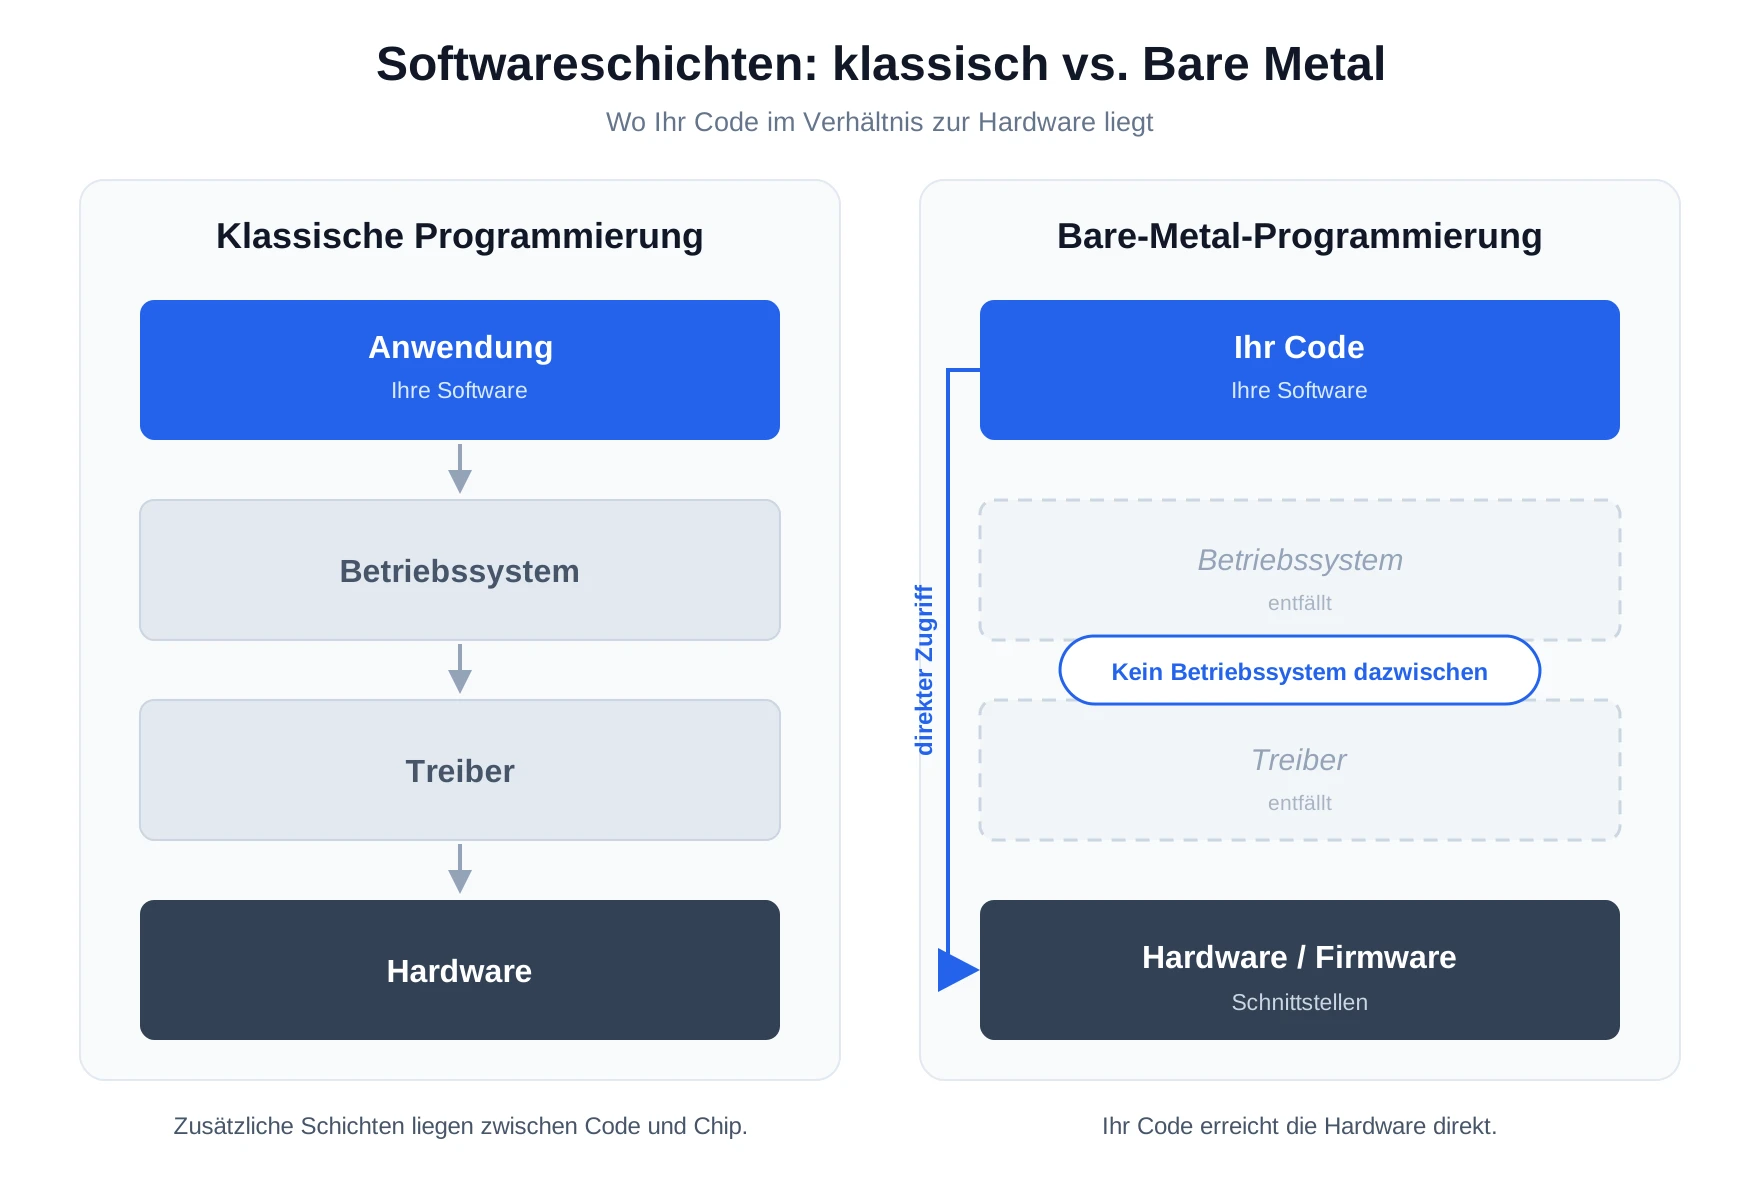
Bildunterschrift: Bei der klassischen Programmierung erreicht Ihr Code die Hardware über das Betriebssystem und dessen Treiber. Bei Bare Metal entfallen diese Schichten – Ihr Code kommuniziert direkt mit der Hardware.
Scheduling, Speicherschutz, Treiber, Dateien, Prozesse und I/O übernimmt normalerweise das Betriebssystem. Bei Bare Metal fällt diese Arbeit Ihnen zu – oder sie entfällt ganz. Ein einfacher LED-Controller braucht kein Dateisystem; es würde die Software nur größer und unübersichtlicher machen. Eine Drohnen-Motorsteuerung dagegen benötigt Timer, Interrupts, Watchdogs und strenge Sicherheitsregeln direkt im Programm.
Deshalb kann ein Bare-Metal-Programm einfach aussehen und trotzdem viel von Ihnen verlangen. Das fertige Binary ist vielleicht winzig, aber nichts darin ist zufällig. Unscharfes Denken fällt auf dieser Ebene schnell auf.
Wie Bare-Metal-Code tatsächlich ausgeführt wird
Ein Bare-Metal-Programm beginnt an einer festen Speicheradresse, kommuniziert über Register mit der Hardware und startet, sobald der Prozessor Strom bekommt oder aus dem Reset kommt. Mikrocontroller und moderner PC unterscheiden sich im Detail, folgen aber derselben groben Reihenfolge: eine sichere Ausführungsumgebung vorbereiten, die Hardware initialisieren und dann an Ihre Programmlogik übergeben.
Der Bootvorgang
Ein Prozessor kennt Ihre main()-Funktion nicht, sobald er Strom bekommt. Er beginnt an einer festen Adresse, dem Reset-Vektor. Bei einem Mikrocontroller führt diese Adresse meist zu einer Vektortabelle mit der Startadresse des Stacks und der ersten auszuführenden Anweisung. Der Startup-Code richtet Takt und Stack ein, kopiert initialisierte globale Daten aus dem nichtflüchtigen Speicher in den RAM, setzt nicht initialisierte Daten auf null und springt dann zu main().
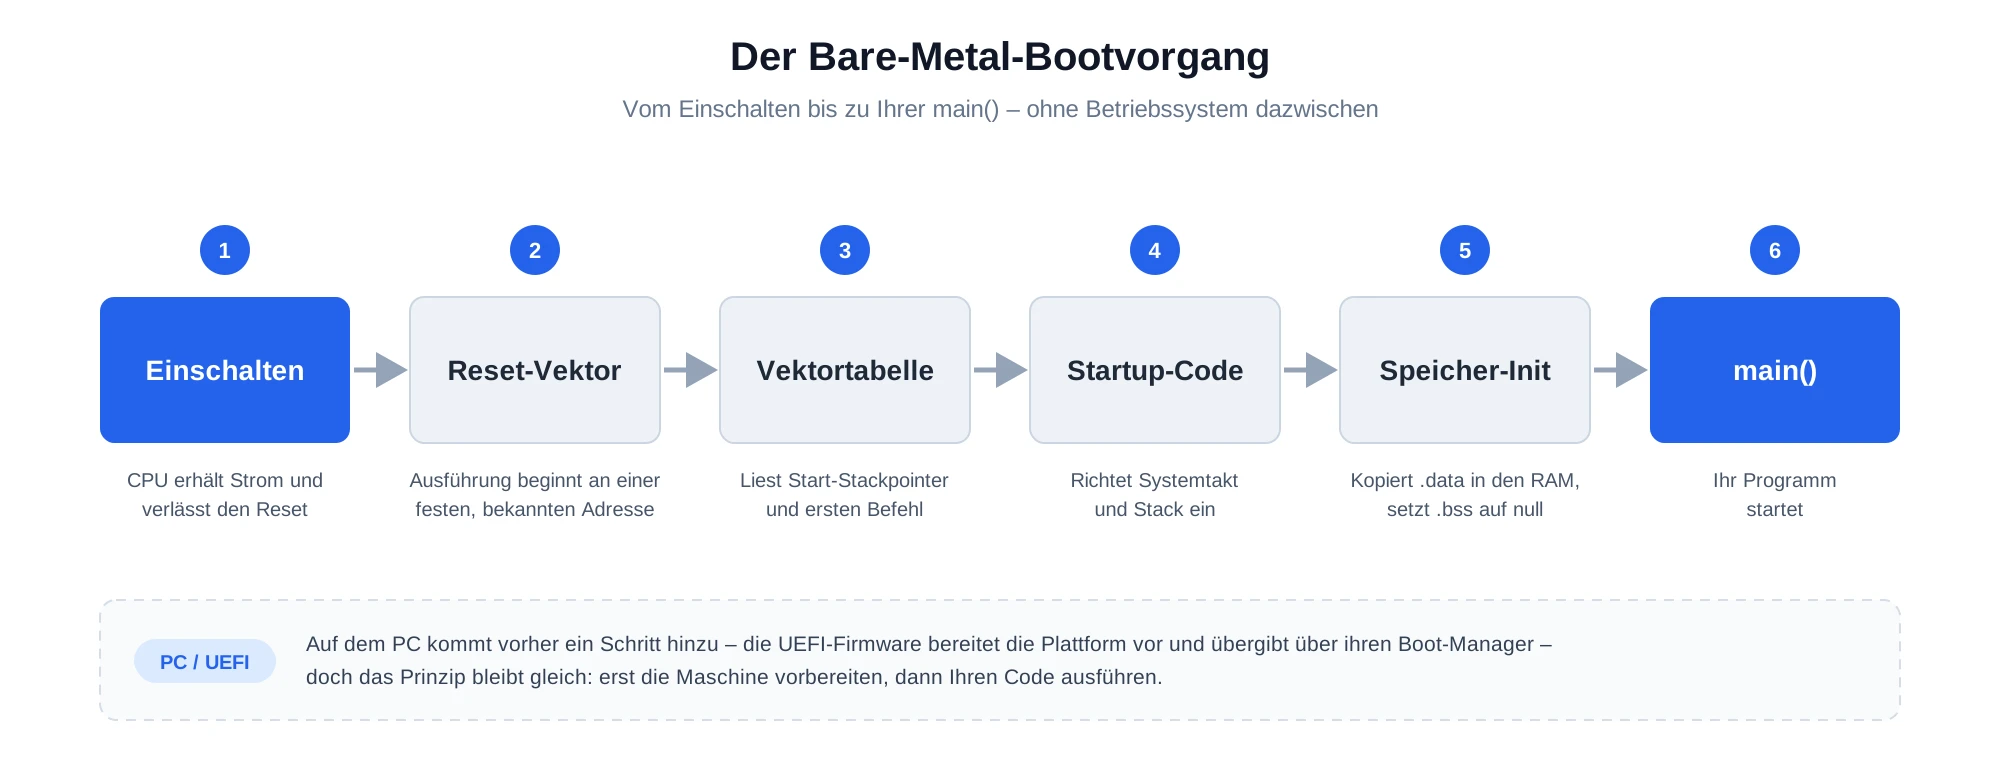
Auf einem PC kommt ein Schritt hinzu: Die UEFI-Firmware initialisiert die Plattform und lädt über ihren Boot-Manager eine UEFI-Anwendung oder einen Bootloader. Die UEFI-Boot-Manager-Spezifikation beschreibt diese Übergabe durch die Firmware, einschließlich des Ladens des Images und des Moments, in dem die Ausführung beginnt. Ein Bare-Metal-Experiment auf dem PC kann also vor Windows oder Linux stattfinden – startet aber in einer Firmware-Umgebung, die wichtige Teile der Plattform bereits eingerichtet hat.
Das unterscheidet sich deutlich von der normalen Entwicklung. Bevor die erste Zeile eines gewöhnlichen C-Programms läuft, hat das Betriebssystem längst den Speicher eingerichtet, Kommandozeilenargumente übergeben und gemeinsam genutzte Bibliotheken geladen. Bei Bare Metal sind Sie viel näher an dem Punkt, an dem aus Strom ausführbarer Code wird.
Befehle ausführen ohne Scheduler
Sobald Compiler und Linker ihre Arbeit erledigt haben, wird Ihr Quellcode zu Maschinenbefehlen. Die CPU holt den nächsten Befehl, dekodiert ihn, führt ihn aus und macht weiter. Auf dem Desktop entscheidet der Scheduler des Betriebssystems, wann Ihr Programm Rechenzeit bekommt. Bei Bare Metal gibt es keinen solchen Scheduler. Ihre Hauptschleife läuft weiter, bis ein Interrupt eintritt, Sie in einen Energiesparmodus wechseln oder Ihr eigener Code den Ablauf ändert.
Diese direkte Kontrolle hilft bei Echtzeitanforderungen. Sie können zum Beispiel einen Timer so einstellen, dass er die CPU jede Millisekunde unterbricht, eine definierte Aufgabe ausführt und zur Hauptschleife zurückkehrt. Völlig vorhersehbar ist das nicht – Cache-Misses, Interrupt-Prioritäten und langsame Peripherie spielen weiter eine Rolle –, aber der Timing-Pfad ist deutlich besser nachvollziehbar.
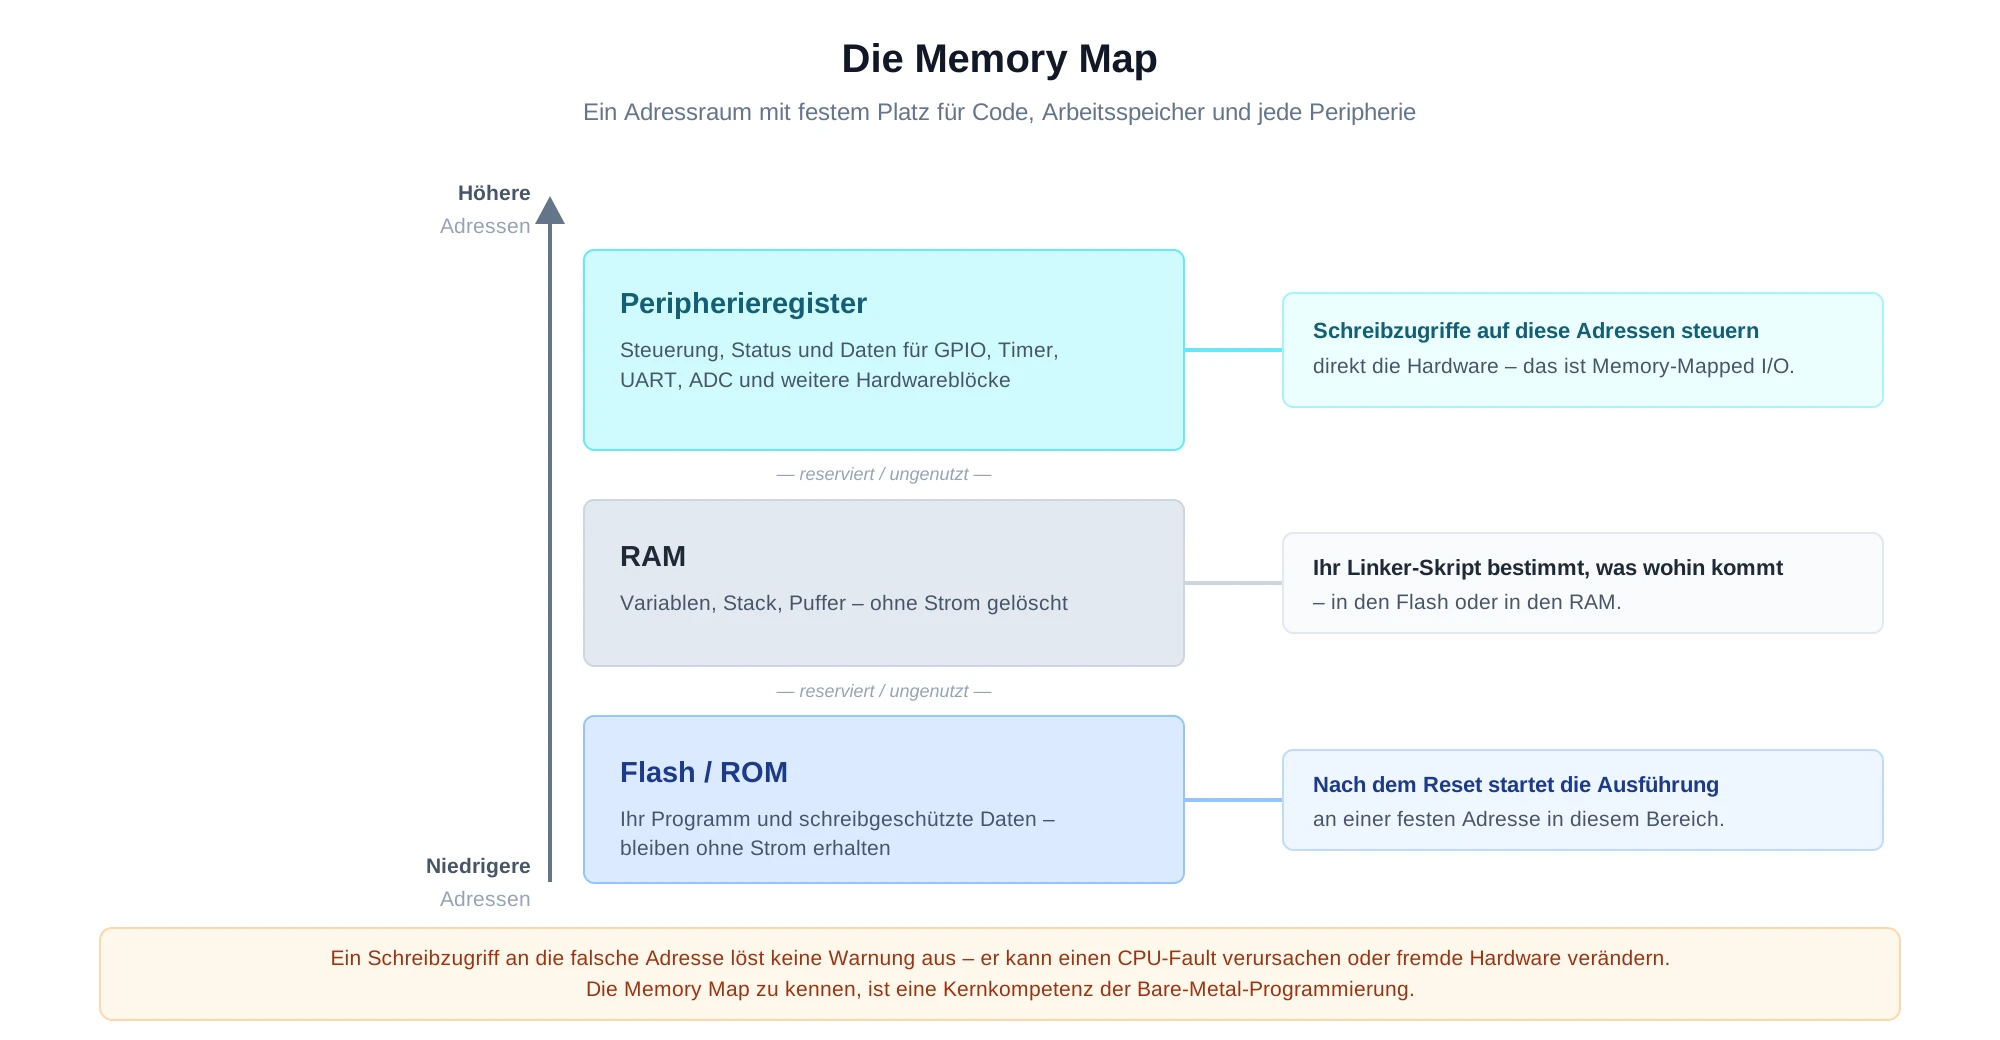
Speicher: Flash, RAM und die Memory Map
Die meisten Embedded-Systeme arbeiten mit zwei Speicherbereichen. Flash oder ROM behält das Programm auch ohne Strom. RAM ist der Arbeitsbereich für Variablen, Stacks, Puffer und temporäre Daten. Über die Linker-Einstellungen legen Sie fest, wohin Code, schreibgeschützte Daten sowie initialisierte und nicht initialisierte Variablen gehören.
Die Memory Map zeigt die Speicheraufteilung des gesamten Bausteins: wo der Flash beginnt, wo der RAM endet und an welchen Adressen die Steuerregister der einzelnen Peripheriemodule liegen. Schreiben Sie an die falsche Adresse, meldet sich die CPU nicht höflich. Sie löst womöglich einen Fault aus oder verändert einen völlig unbeteiligten Hardwarezustand. Die Memory Map zu verstehen, ist deshalb eine Kernkompetenz – keine Zusatzlektüre.
Register: Hardware-Steuerung vs. CPU-Speicher
Der Begriff „Register“ verwirrt Einsteiger oft, weil er zwei verwandte Dinge bezeichnet. CPU-Register sind kleine Speicherplätze im Prozessor selbst, etwa der Programmzähler, der auf den nächsten Befehl zeigt, die Allzweckregister für Berechnungen und der Stack-Pointer, der den aktuellen Aufrufstapel verfolgt.
Peripherieregister sind etwas anderes. Über sie steuern Sie Hardware wie Timer, GPIO-Blöcke, serielle Schnittstellen und ADCs, lesen deren Status aus und tauschen Daten aus. Ein GPIO-Ausgangsregister kann zum Beispiel ein Bit pro physischem Pin enthalten. Ein Timer-Statusregister zeigt an, ob ein zeitgesteuertes Ereignis eingetreten ist. Ein UART-Datenregister enthält das nächste zu sendende oder das zuletzt empfangene Byte. Die festen Adressen dieser Register finden Sie im Referenzhandbuch des Chips.
Peripherie: wo Software auf die reale Welt trifft
Den eigentlichen Nutzen eines Geräts liefert die Hardware rund um die CPU. Über GPIO lesen Sie einen Taster aus oder schalten eine LED. Per UART kommunizieren Sie seriell mit einem PC oder einem anderen Modul. Timer erzeugen präzise Verzögerungen und regelmäßige Ereignisse. Ein ADC wandelt die Spannung eines analogen Sensors in einen digitalen Wert um. Über I²C und SPI binden Sie Platinen, Sensoren, Speicherchips und Displays an.
Aus Sicht des Programmierers konfigurieren Sie diese Module, indem Sie Bitmuster in Register schreiben: Taktquelle wählen, Pin-Modus setzen, Peripherie aktivieren, auf ein Statusflag warten. Das ist sehr präzise Arbeit – und sehr greifbar. Schon wenige Zeilen C-Code bewegen einen Motor oder zeigen einen Sensorwert im Terminal an.
Memory-Mapped I/O: wenn Hardware sich wie Speicher verhält
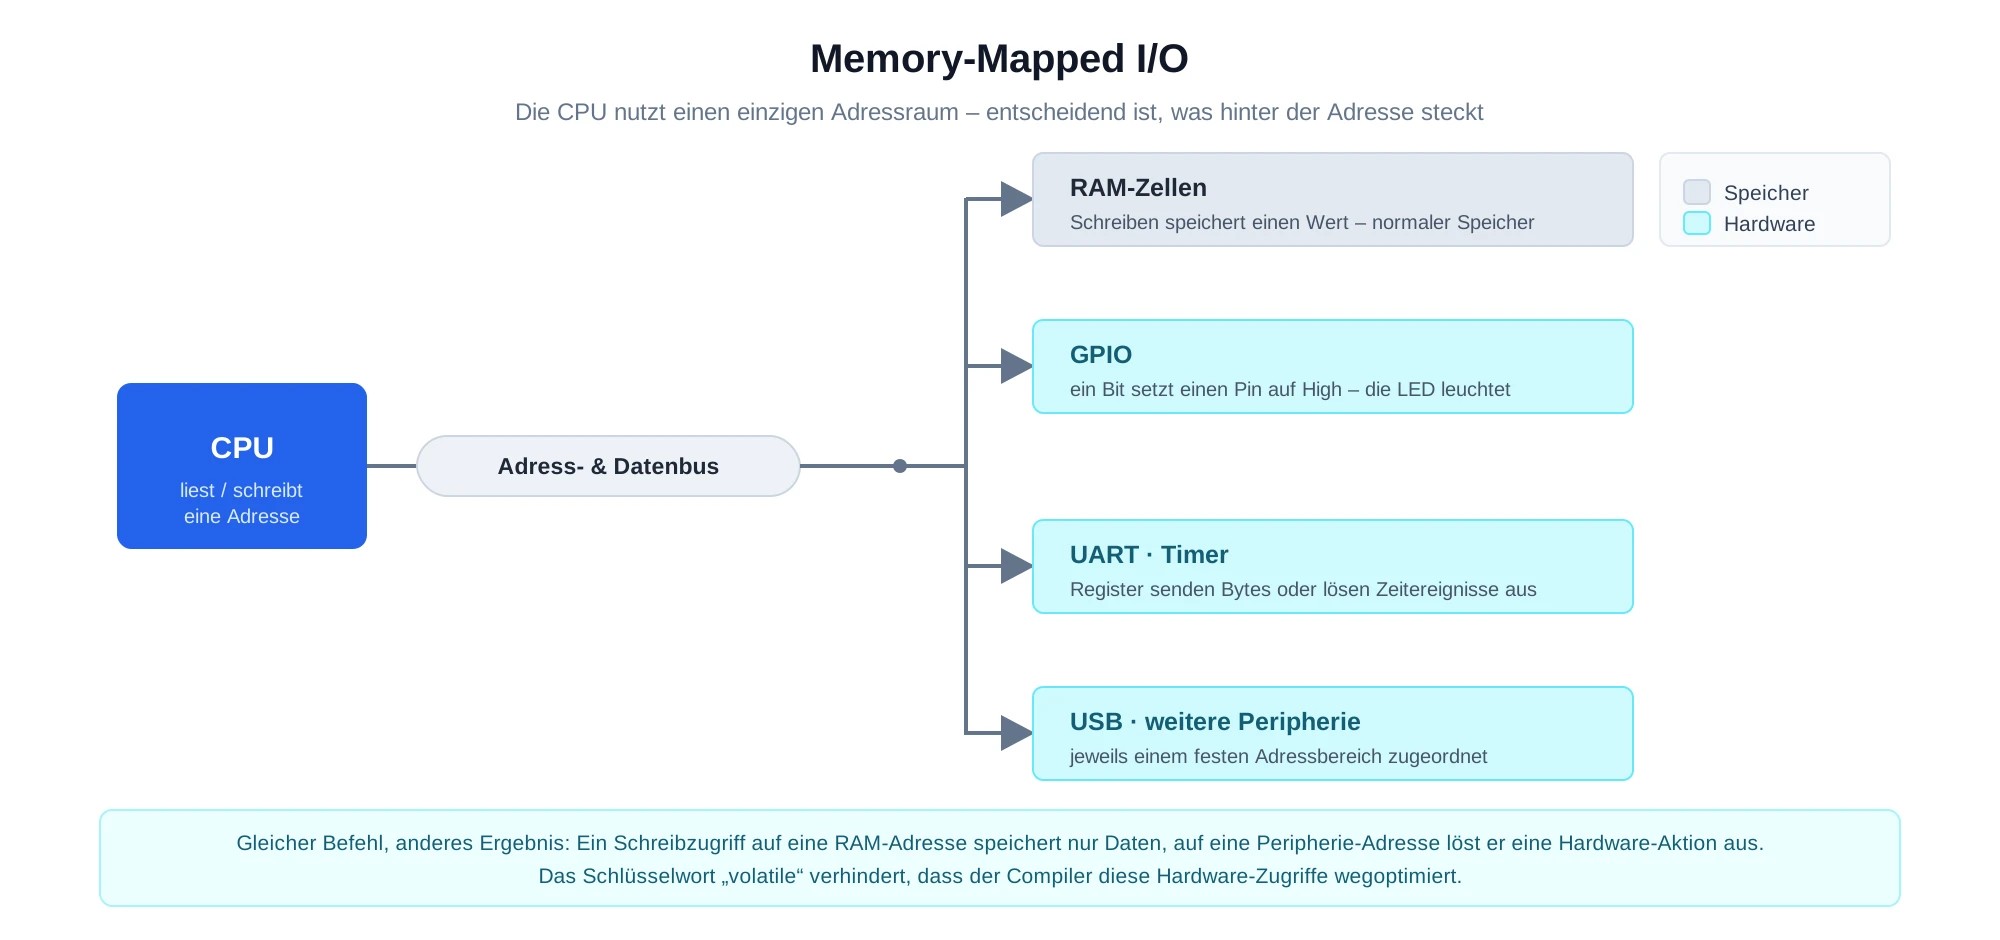
Memory-Mapped I/O sorgt dafür, dass Hardwaresteuerung wie ein normaler Speicherzugriff aussieht. Schreiben Sie im RAM die Zahl 100 an eine Adresse, wird sie dort einfach gespeichert. Schreiben Sie bei Memory-Mapped I/O eine 1 an eine bestimmte Adresse, geht womöglich ein physischer Pin auf High – und eine LED leuchtet.
Für den Prozessor liegen RAM und Peripherieregister im selben Adressraum. Den Unterschied macht, was hinter der Adresse steckt: Ein Bereich führt zu RAM-Zellen, ein anderer zum UART, zum Timer, zum USB-Controller oder zur GPIO-Hardware. Welche Bedeutung jede Adresse und jedes Bit hat, steht im Referenzhandbuch des Mikrocontrollers.
/* Nur zur Veranschaulichung: Adresse und Bit unterscheiden sich je nach Board. */
volatile unsigned int *gpio_output = (volatile unsigned int *)GPIO_OUTPUT_ADDRESS;
*gpio_output |= LED_PIN_MASK;   /* LED-Pin auf High setzen */
Entscheidend ist hier das Schlüsselwort volatile. Es teilt dem Compiler mit, dass sich ein Wert außerhalb des normalen Programmablaufs ändern kann oder dass ein Schreibzugriff eine sichtbare Wirkung auf die Hardware hat. Fehlt es, entfernt der Optimierer womöglich einen scheinbar überflüssigen Registerzugriff oder fasst Schreibvorgänge so zusammen, dass das Gerät nicht mehr funktioniert. volatile verhindert, dass der Compiler Hardware-I/O wie normalen Speicher behandelt. Thread-sicher wird der Code dadurch allerdings nicht, und eine saubere Synchronisierung ersetzt es auch nicht.
Dieses kleine Detail zeigt, warum Bare Metal Disziplin erfordert. Sie rufen keinen bequemen „Ein“-Schalter für die LED auf, sondern wählen gezielt das Bit im Register, das für diese Aktion steht – und schreiben es bewusst.
Programmiersprachen für Bare Metal: Embedded C, Assembler, C++ und Rust
Die häufigste Einstiegssprache ist C. Sie kommt gut mit Zeigern, Speicheradressen, Bitoperationen, Strukturen und Datentypen fester Größe zurecht, und für fast jeden Mikrocontroller gibt es fertige Toolchains. Ist von „Embedded C“ oder „Bare-Metal-C“ die Rede, ist C-Code ohne Betriebssystem und ohne schweres Framework gemeint.
Assembler liegt näher am Befehlssatz des Prozessors. Damit legen Sie exakt fest, welche Befehle nach dem Reset zuerst laufen, bauen eine Interrupt-Vektortabelle, wechseln CPU-Modi oder prüfen, was der Compiler aus Ihrem Code macht. Ein ganzes Embedded-Projekt in Assembler zu schreiben, ist dagegen selten sinnvoll: Der Code ist schwerer zu pflegen, zu prüfen und auf andere Plattformen zu übertragen.
Klassen und Templates in C++ helfen, größere Embedded-Projekte übersichtlich zu halten. Gehen Sie dabei aber nicht von Annahmen aus, die nur auf dem Desktop gelten, sondern wissen Sie, was jede Sprachfunktion zur Laufzeit kostet. Dynamische Speicherverwaltung, Exceptions und große Teile der Standardbibliothek sind nicht immer angebracht.
Rust gewinnt an Aufmerksamkeit, weil es Low-Level-Kontrolle ohne viele der typischen Speicherfehler von C ermöglicht. Das offizielle Embedded Rust Book erklärt, wie Sie Rust für hardwarenahe Entwicklung ohne Standardbibliothek (no_std) einsetzen. Sobald Sie verstehen, wie die Hardware funktioniert, ist Embedded Rust eine gute Wahl. Die meisten Herstellerbeispiele und Referenzunterlagen sind aber weiterhin in C geschrieben.
Wählen Sie die Sprache, die Ihrem Projekt die nötige Sicherheit, Kontrolle, Werkzeugunterstützung und Wartbarkeit bietet.
Was Sie mit Bare-Metal-Programmierung bauen können
Projekte mit Mikrocontrollern
Die ersten Projekte sind meist klein: LEDs blinken lassen, einen Sensor auslesen, einen Servo steuern, Messwerte per UART protokollieren oder Firmware für ein IoT-Gerät oder Wearable schreiben. So lernen Sie die Grundlagen, ohne sich gleichzeitig in ein ganzes Betriebssystem einarbeiten zu müssen.
Systemsoftware
Auf der nächsten Ebene nutzen RTOS-Kernel, einfache Betriebssysteme, Bootloader und Gerätefirmware Bare-Metal-Techniken. Ein Bootloader prüft etwa, ob ein gültiges Firmware-Update vorliegt, verifiziert dessen Signatur, kopiert es in den Flash und übergibt dann die Kontrolle. Auch ein RTOS mit Scheduler und Message Queues braucht die hardwarenahe Arbeit für Systemstart, Speicherzuordnung und Interrupt-Behandlung.
Experimente auf PC-Hardware
Auf x86-64-Hardware kann „Bare Metal“ bedeuten, UEFI-Anwendungen zu schreiben, Boot-Code zu erkunden, ein kleines Betriebssystem zu bauen oder hardwarenahe Grafik zu testen. Die Prinzipien sind dieselben, die Plattform ist aber komplexer: mehrere Kerne, moderne Grafikschnittstellen und viel RAM auf der einen Seite, Firmware-Dienste und ein deutlich größeres Hardware-Ökosystem auf der anderen.
Praxisbeispiel: ein Spiel ganz ohne Betriebssystem
Greifbarer als jede LED-Demo ist ein Projekt des Entwicklers Inkbox: Er hat das isometrische Arcade-Spiel Zaxxon von 1982 in x86-64-Assembler als UEFI-Anwendung nachgebaut. Die ausführbare Datei BOOTX64.EFI liegt dabei im Verzeichnis EFI/BOOT/ der EFI-Systempartition eines GPT-Datenträgers. Im Testaufbau ist Secure Boot deaktiviert, sodass der PC direkt von der Firmware ins Spiel startet – ohne Windows oder Linux.
Wie das Demovideo des Projekts zeigt, hat Inkbox das Spiel auf einem GEEKOM A9 Max Mini-PC (Ryzen AI 9 HX 370) entwickelt und getestet. Das Projekt macht deutlich, wie viel eines gewöhnlichen Spiele-Stacks man sonst als selbstverständlich hinnimmt. Inkbox musste die Systemuhr korrekt auslesen, das Graphics Output Protocol (GOP) finden, Pixel per BLT-Operationen schreiben und von Tastatur- auf Mauseingabe umstellen, um die Eingabeverzögerung der UEFI-Tastatur zu umgehen. Zusätzliche CPU-Kerne nutzte er, um von einem 256×256- auf einen 1024×1024-Puffer zu skalieren, und er baute eine Rendering-Engine nach dem Vorbild der PPU alter Konsolen.
Inkbox’ Demo des betriebssystemlosen Zaxxon-Remakes unter UEFI.
Ton gibt es in diesem Build nicht, doch im Video läuft das Remake mit rund 128 Bildern pro Sekunde. Gleichzeitig zeigt es die praktischen Probleme bei Grafik, Timing und Tastatureingabe, die der Entwickler lösen musste. Warum GOP hier so nützlich ist, erklärt die UEFI-Dokumentation zum Graphics Output Protocol: Es stellt eine einfache Grafikausgabe bereit, bevor ein Betriebssystem startet.
Zur Einordnung: „Spiel ohne Betriebssystem“ ist zutreffend, weil weder Windows noch Linux beteiligt sind. Manche Low-Level-Entwickler bezeichnen UEFI wegen seiner Boot Services und Runtime Services allerdings selbst als minimale Betriebsumgebung. Beide Sichtweisen sind vertretbar: Das Spiel läuft nicht auf einem Desktop-Betriebssystem, sondern direkt auf den Diensten der Firmware.
Mikrocontroller programmieren: Einstieg in 7 Schritten
Schritt 1: C-Grundlagen lernen
Beginnen Sie mit den C-Grundlagen, die auf Hardwareebene zählen: Zeiger, Bitmanipulation, Structs, Integer-Typen fester Breite und volatile. Sie müssen nicht jedes Detail der Sprache beherrschen, bevor Sie ein Board anfassen. Sie sollten aber verstehen, warum ein Zeiger eine Adresse sein kann und warum value |= (1U << bit) genau ein Bit setzt, ohne die anderen zu verändern.
Schritt 2: Speicher und CPU verstehen
Machen Sie sich klar, was Adressraum, Memory Map, Stack, Heap, Flash, RAM und Funktionsaufrufe sind und wie sie zusammenspielen. Die Stackgröße ist bei Bare Metal keine unsichtbare Ressource, sondern eine Designentscheidung. In sicherheitskritischer Firmware ist dynamische Speicherverwaltung oft nicht erlaubt oder wird bewusst vermieden.
Schritt 3: Memory-Mapped I/O und Register verinnerlichen
Das ist die wichtigste Fähigkeit. Wählen Sie eine Peripherie, zum Beispiel GPIO, und arbeiten Sie sich vom Referenzhandbuch bis zum Code durch. Suchen Sie die benötigten Bits, das Register zur Taktfreigabe, das Pin-Modus-Register und das Ausgangsdatenregister. Verzichten Sie beim ersten LED-Projekt auf den Hardware Abstraction Layer (HAL) des Herstellers. Der HAL ist später nützlich, aber wenn Sie die erste Version Register für Register schreiben, verstehen Sie, was die Bibliothek eigentlich tut.
Schritt 4: Ein Mikrocontroller-Datenblatt lesen lernen
Für den Einstieg eignen sich etwa ein Raspberry Pi Pico, ein STM32-„Blue Pill“ oder ein ESP32-Board. Der Pico ist besonders einsteigerfreundlich, weil er sehr gut dokumentiert ist. Das offizielle Datenblatt des Raspberry Pi Pico ist ein guter Startpunkt, um das Board und seinen RP2040-Mikrocontroller kennenzulernen. Beginnen Sie mit Memory Map und Pinbelegung und gehen Sie dann zu den Kapiteln über die Peripherie. Sie müssen kein 1.000-seitiges Referenzhandbuch von vorne bis hinten lesen. Wichtig ist, die Registerbeschreibung zu finden, die Sie für die aktuelle Aufgabe brauchen – ob Sie einen Pico oder einen STM32 programmieren.
Schritt 5: Ein kleines Projekt umsetzen
Lassen Sie eine LED ohne Hersteller-HAL blinken: Takt und GPIO-Modus einstellen, dann das Ausgangsbit setzen und löschen. So klein das Projekt ist, es beweist, dass Sie Code kompilieren, auf die Hardware flashen, eine Memory Map lesen und einen echten Chip steuern können. Funktioniert es nicht, beginnt das Debugging: Pins prüfen, Takt kontrollieren, die Bitdefinitionen der Register erneut lesen und den Code vereinfachen.
Schritt 6: Timer und Interrupts
Mit Timern und Interrupts gehen Sie über Spielzeugbeispiele hinaus. Ein Timer-Interrupt führt eine Aufgabe in festen Abständen aus, ohne das ganze System in einer Warteschleife zu blockieren. Ein externer Interrupt lässt einen Sensor oder Tastendruck eine schnelle Reaktion auslösen. Lernen Sie, wie Interrupt-Prioritäten funktionieren, und halten Sie Interrupt-Handler kurz. Längere Arbeit gehört zurück in die Hauptschleife oder wird auf später verschoben.
Schritt 7: Größere Projekte angehen
Wenn Sie GPIO, UART und Timer beherrschen, können Sie eine UART-Konsole, einen kleinen Bootloader oder einen einfachen kooperativen Scheduler bauen – oder auf einem separaten PC eine UEFI-Anwendung ausprobieren. Spätestens dann geht es nicht mehr nur um Peripherie, sondern darum, wie ein Computer funktioniert und wie Software jeden Teil der Maschine steuert.
Ein Mini-PC als Testsystem für Bare-Metal-Entwicklung
Ein x86-64-Mini-PC ist eine praktische Plattform, um UEFI-Anwendungen, Bootvorgänge, Assembler-Code und eigene Betriebssysteme zu entwickeln. Er bietet echte PC-Hardware, die Sie beliebig oft neu starten können, ohne Ihren Hauptrechner zu gefährden.
Da die Architektur (x86/x64) der eines Desktop-PCs entspricht, lassen sich Kenntnisse zu Aufrufkonventionen, Speicherlayout, UEFI und Bootloadern direkt übertragen. Über die UEFI-Firmware erstellen und starten Sie EFI-Anwendungen. Mit mehreren CPU-Kernen können Sie Multicore-Scheduling oder Rendering ausprobieren. Ausreichend RAM und SSD-Speicher erleichtern die Arbeit mit Compilern, Emulatoren wie QEMU, Disk-Images und virtuellen Maschinen.
Praktisch ist auch die Doppelnutzung: Sie entwickeln unter Windows oder Linux, testen zuerst in QEMU und wechseln dann in die Bare-Metal-Umgebung, wenn Sie so weit sind. Dank der kompakten Bauform steht der Testrechner einfach neben Ihrem Hauptsystem, statt den halben Schreibtisch zu belegen.
GEEKOM A8 Mini PC
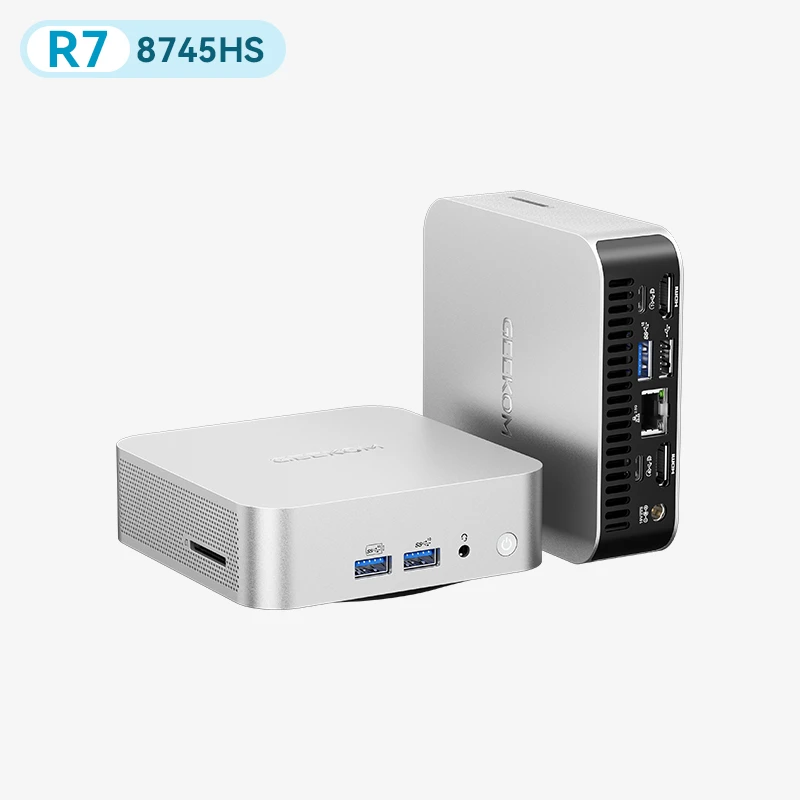
Für Experimente mit überschaubarem Umfang ist die GEEKOM Mini-PC-Reihe ein guter Ausgangspunkt. Ein A8 Mini PC eignet sich als kompakte Entwicklungsbox, um UEFI-Anwendungen und virtuelle Maschinen zu testen.
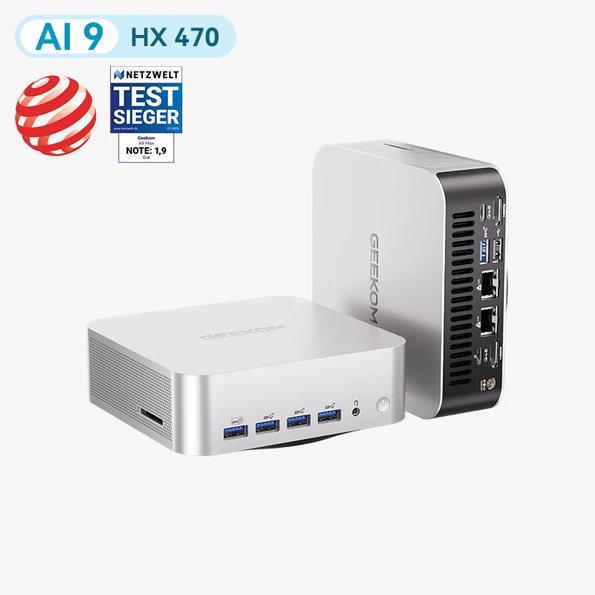
GEEKOM A9 Max Mini PC
Der A9 Max bietet mehr Reserven für umfangreiche Toolchains und Multicore-Experimente. Das Zaxxon-Projekt zeigt, dass ein kompakter moderner PC auch für Software auf Firmware-Ebene eine gute Testumgebung ist.
Fazit: Wie Bare-Metal-Programmierung Ihren Blick auf Code verändert
Bei der Bare-Metal-Programmierung sehen Sie so direkt wie sonst nirgends, wie Software zu physischer Aktion wird. Sie lernen, wie ein Programm startet, wie Speicher organisiert ist, was Register bedeuten und wie ein einzelnes Bit ein echtes Gerät steuert. Starten Sie mit C, einem gut dokumentierten Board, einem einfachen LED-Projekt und der Geduld, Referenzhandbücher gründlich zu lesen. Danach werden Timer, serielle Konsolen, Bootloader und UEFI-Anwendungen greifbar, die vorher wie Blackboxen wirkten. Für Experimente auf PC-Hardware ist ein separates kompaktes System wie ein GEEKOM Mini PC ideal: Sie können testen, neu starten und lernen, ohne Ihren Hauptarbeitsplatz zu stören.
Häufige Fragen zur Bare-Metal-Programmierung
Ist Embedded-Programmierung dasselbe wie Bare-Metal-Programmierung?
Nicht ganz. Embedded-Programmierung bedeutet, Software für ein bestimmtes Gerät zu entwickeln. Bare-Metal-Programmierung bedeutet, Software ohne Betriebssystem auszuführen. Manche Embedded-Projekte nutzen ein RTOS oder Embedded Linux, andere laufen bare metal. Auch auf PC-Hardware kann Bare-Metal-Software laufen, etwa als UEFI-Anwendung oder mit eigenem Boot-Code.
Braucht man für Bare Metal Assembler?
Nein. Einsteiger wie erfahrene Firmware-Entwickler schreiben den Großteil eines Bare-Metal-Projekts in C. Assembler kommt meist nur für Startup-Code, Interrupt-Einsprungpunkte, Taskwechsel und sehr hardwarenahe Routinen zum Einsatz. Grundkenntnisse lohnen sich trotzdem, weil sie zeigen, was vor der main()-Funktion passiert.
Was bewirkt volatile in Embedded C?
Das Schlüsselwort volatile teilt dem Compiler mit, dass sich ein Wert außerhalb des normalen Programmablaufs ändern kann oder dass Lese- und Schreibzugriffe eine sichtbare Wirkung haben. Typische Anwendungsfälle sind Hardware-Register und Variablen, die in Interrupts verändert werden. Atomarität, Sperren, Speicherreihenfolge oder Thread-Sicherheit garantiert volatile nicht – dafür brauchen Sie bei Bedarf eigene Synchronisierungsmechanismen.
Kann man Bare Metal auch in C++ programmieren?
Ja. Viele komplexere Embedded-Systeme nutzen C++, weil Klassen, Templates und stärkere Abstraktion die Struktur verbessern. Wählen Sie die Sprachfunktionen aber bewusst: Große Laufzeitbibliotheken, dynamische Speicherverwaltung und Exception-Handling passen oft nicht zu Geräten mit wenig Speicher oder strengen Timing-Anforderungen.
Ist Arduino-Programmierung Bare Metal?
Arduino-Sketches laufen ohne Betriebssystem und sind damit nah an Bare Metal. Das Arduino-Framework versteckt die Registerdetails aber hinter einfachen Funktionen wie digitalWrite(). Das erleichtert den Einstieg – wer die Register direkt programmiert, versteht jedoch besser, was die Hardware tatsächlich tut.
Kann Bare-Metal-Code ein Dateisystem nutzen?
Ja, aber es ist nicht automatisch vorhanden. Soll Ihr Projekt auf eine SD-Karte, einen USB-Speicher oder Dateien im Flash zugreifen, brauchen Sie eine passende Dateisystem-Bibliothek und den richtigen Speichertreiber. Einfache Geräte kommen ohne Dateisystem aus, denn feste Speicherbereiche und direkte Datenstrukturen sind kleiner und zuverlässiger.